通过 Play Integrity 基础校验:开关、条件与流程
前置条件核对
- 设备证明开关:microG 设置里与设备验证相关的开关保持开启(不同版本措辞略有差异),它控制 microG 是否响应应用的校验请求。
- 自检全勾:签名伪装失效的环境,校验大概率连带失败,先过自检。
- 部分场景需要登录:社区经验中,个别校验路径在有谷歌账号在场时更顺利——预装型系统(如 /e/OS)的官方文档就把"系统级登录谷歌账号"列为通过基础校验的步骤之一。是否必须因应用而异,先不登录试一次,不行再补登录。
跑一遍验证
- 安装一个验证检测应用(如 Play Integrity API Checker,或老旧环境用的 YASNAC)。
- 点击 Check / Run attestation。
- 观察判定结果。
结果判读
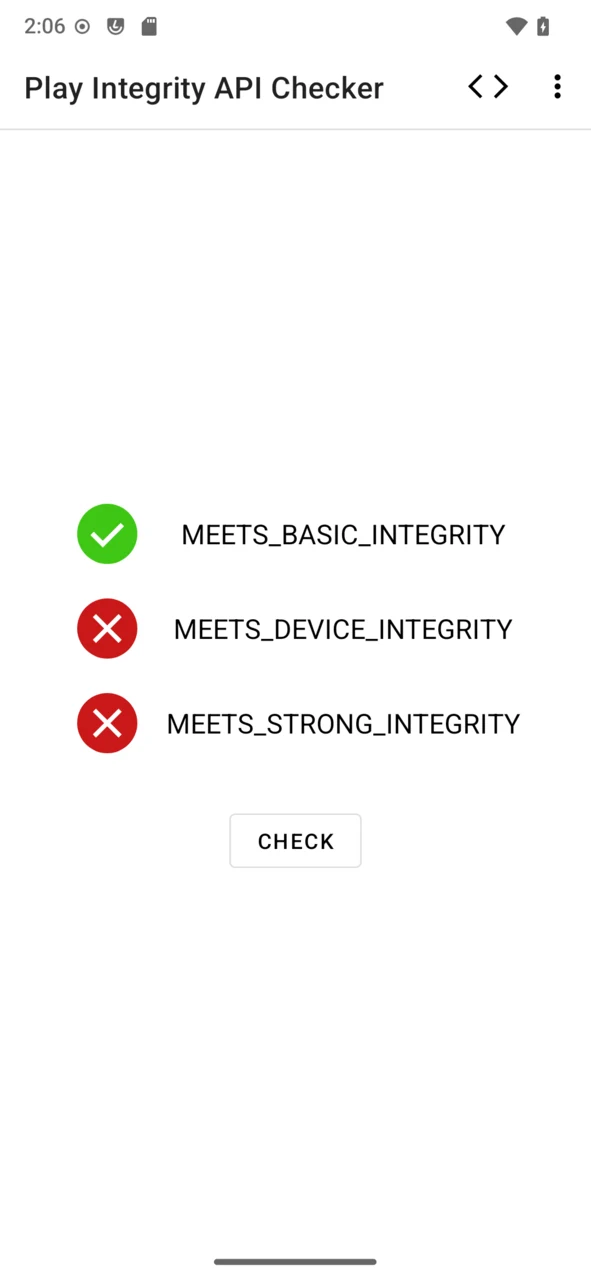
上图是通过基础档的典型结果:MEETS_BASIC_INTEGRITY 绿色对勾,Device 与 Strong 红叉——这正是 microG 环境的标准形态,红叉属预期,不必纠结。
校验不过的处理
- 先排除设备因素:已 root 的设备本来就更难过检,root 隐藏属于另一个话题,不在 microG 能力范围内。
- 确认 microG 版本:DroidGuard 相关实现随版本持续修复,更新到最新稳定版再试。
- 等一等再试:校验结果有缓存,刚改动配置后立刻重测可能拿到旧结果。
常见误区
- 基础档通过 ≠ 所有银行应用可用:应用各自决定采信哪一档,采信 Device 档的应用照样拒绝。
- 校验通过状态不是永久的:系统大更新、刷机、改配置都可能让下次校验重算。
第三方评测型应用的安装来源与合规性自辨,验证逻辑本身见 校验是什么。